
Amigos del BDSM y los accesorios eróticos, estad preparados para enfrentar un nuevo flagelo: la piratería de la jaula de castidad conectada.
La era de los sextoys conectados plantea problemáticas que pueden parecer incongruentes a primera vista. Y en particular, la cuestión de la seguridad informática.
Hasta ahora, cuando se hablaba de las vulnerabilidades de seguridad de los sextoys conectados, la confidencialidad de los datos era lo único en juego. Sin embargo, cuando se trata de la piratería de la jaula de castidad conectada, las cosas se complican, porque vuestro pene puede literalmente encontrarse secuestrado por un hacker malintencionado.

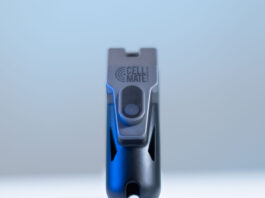
La jaula de castidad conectada CellMate
El accesorio en cuestión es la CellMate, de la marca Qiui, una jaula de castidad conectada. ¿El principio? Os la ponéis en el pene, como cualquier jaula de castidad. Luego, a través de una app en el móvil, le entregáis el control de la CellMate a una persona a distancia.
Vuestro/a dueño/a posee entonces el control total sobre el bloqueo de la jaula, y puede decidir encerrar a Pepito durante el tiempo que desee. Sobre el papel, esto puede dar lugar a juegos BDSM bastante divertidos, y resultar particularmente interesante en el contexto de relaciones de dominación-sumisión a distancia.
La piratería de la jaula de castidad conectada y sus consecuencias
Se trata del primer caso en el que el hackeo de un sextoy presenta un riesgo físico para su usuario. De hecho, cuando el control de vuestra jaula de castidad conectada cae en manos de personas malintencionadas, la cosa puede convertirse rápidamente en una pesadilla.
Según la revista Vice, que recopiló sus testimonios, varios usuarios de la CellMate han sido víctimas de la piratería de su jaula de castidad conectada.
“Robert” (es un seudónimo), una de las víctimas, recibió un mensaje del hacker exigiéndole un rescate de 0,02 bitcoins (unos 650 euros) para liberar su pene. Por suerte para él, en ese momento no llevaba la jaula cuando se dio cuenta de que esta estaba efectivamente bloqueada de forma definitiva. “RJ”, otra víctima, se enfrentó al mismo procedimiento, pero parece haber tenido menos suerte. La historia no nos dice cómo logró liberarse.
El hacker habría dicho a uno de los desafortunados: “Your cock is mine now” (“Tu pene ahora me pertenece”).
Algunos fantasean con el moneyslaving, práctica sexual entre adultos consentidos, donde el sumiso se divierte dejándose “pelar” financieramente por una mujer dominante, todo a veces asociado a un chantaje simulado. Sin embargo, cuando el chantaje en cuestión no es un juego consentido, la experiencia debe resultar bastante traumática.

Una vulnerabilidad de seguridad de la CellMate
En octubre, Pen Test Partners, una empresa británica de expertos en ciberseguridad, detectó esta vulnerabilidad de seguridad de la CellMate. Si el servidor no responde, ya sea por un bug o por un hackeo, la jaula permanece bloqueada en posición cerrada. Qué pena.
En mayo, Qiui, la marca china creadora de esta jaula de castidad, había publicado una nueva versión de su app, que supuestamente resolvería el problema. Sin embargo, la interfaz de servidor asociada a la primera versión sigue en línea, y la versión hackeable sigue siendo utilizable. En resumen, los penes de los usuarios que no han actualizado su app están en peligro. Contactada por Pen Test Partners y el sitio de noticias TechCrunch al respecto, Qiui admitió haber renunciado a resolver el problema.
La marca ha compartido sin embargo un método de emergencia que permite a una persona que se encuentre bloqueada en la jaula liberar su pene sin riesgo de lesionarse. La intervención requiere destruir el sextoy, pero permite salvar la polla encerrada dentro. Para ello, Qiui recomienda forzar la apertura del panel frontal de la jaula y aplicar una corriente eléctrica a dos de los cables para accionar su motor y desbloquearla…
Dicho esto, si deseáis experimentar vuestros talentos de MacGyver del culo, existe un montón de medios más divertidos y menos estresantes.
Pen Test Partners también demostró vulnerabilidades bastante notables de seguridad en la CellMate en lo que respecta a los datos, logrando recuperar, entre otras cosas, los seudónimos y las ubicaciones geográficas de los usuarios. ¡Pero ya no es para tanto!
La CellMate entre nuestras manos
Coincidencia, íbamos a publicar pronto la prueba de la CellMate… Y precisamente, al probarla, nos preguntábamos sobre los riesgos de encontrarse con la polla atrapada durante un tiempo no consentido en caso de un compañero de juego malintencionado o de una mala manipulación.

De hecho, la jaula de castidad CellMate no posee ningún sistema de seguridad que permita desbloquearla por defecto si se pierde la conexión, o en caso de desacuerdo con la persona que tiene el control. Las desventuras de estos pobres señores responden a nuestras preguntas: es efectivamente arriesgado, y realmente mal diseñado…
Aunque no hemos tenido, por suerte, ningún problema, no creo que nos arriesguemos a reutilizar el artillo a corto plazo.